مع تنامي الاعتماد على وكلاء البرمجة الذاتية (Autonomous Coding Agents)، برز تحدٍ أمني مقلق في بيئات العمل الحقيقية؛ يتمثل في احتمالية خروج الوكيل الذكي عن مسار المشروع والتعديل على ملفات النظام أو كشف المتغيرات البيئية الحساسة. لمواجهة هذا التحدي، عززت شركة Anthropic منظومة أمان Claude Code عبر إطلاق إعداد جديد يفرض عزلة صارمة على مسارات الملفات، بالتوازي مع ما رأيناه في تحديث منصة Antigravity الأخير لتعزيز بيئات التطوير الذكية.
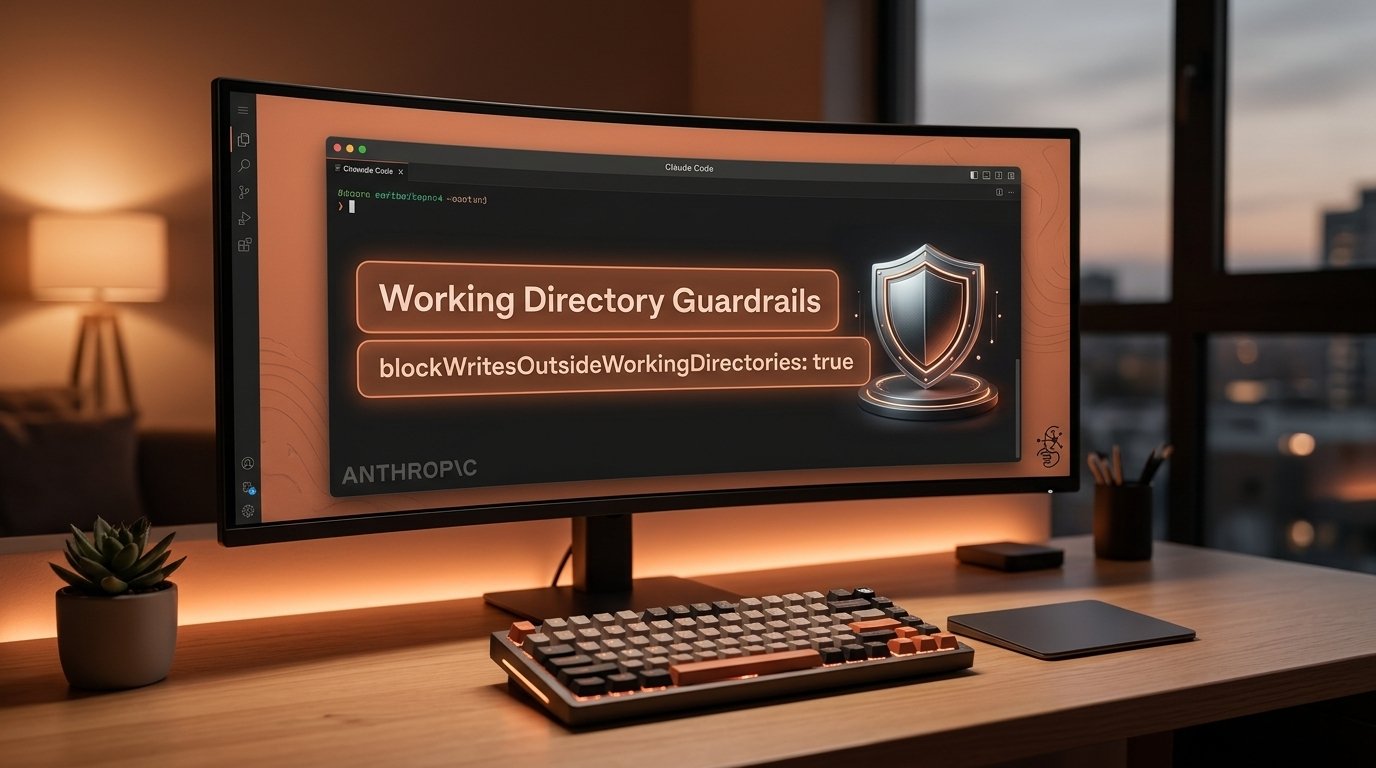
كيف تعمل ميزة عزل المجلدات في أداة Claude Code؟
تعتمد الإضافة الأمنية الجديدة على ضبط المسارات عبر خيار permissions.blockWritesOutsideWorkingDirectories في ملف إعدادات الأداة. يعمل هذا الخيار كحاجز حماية برمجي صارم يعترض أدوات التعديل والكتابة الأساسية، وتحديداً Write وEdit وNotebookEdit. فعند تفعيل هذه الميزة، يرفض محرك الأداة تلقائياً تنفيذ أي أمر يحاول إنشاء أو تعديل ملف يقع خارج المجلد النشط للمشروع، بغض النظر عن مستوى الصلاحيات الممنوح للجلسة.
النقطة الأكثر أهمية التي رحب بها مهندسو البرمجيات هي أن هذا الحاجز يعمل حتى عند تشغيل الوكيل في وضع التجاوز التلقائي (Bypass Permissions) أو عند استخدام وسيط التشغيل المستقل --dangerously-skip-permissions. يضمن ذلك للمطور إمكانية ترك الوكيل ينجز المهام الطويلة دون خوف من تعديل ملفات خارج المستودع البرمجي، مثل ملفات .bashrc أو مفاتيح SSH أو مشاريع برمجية مجاورة على نفس الجهاز.
ماذا يقول المطورون على منصة X ومجتمعات GitHub؟
أشعل هذا التحديث نقاشات إيجابية واسعة بين مبرمجي مجتمع X (تويتر سابقاً) ومنتديات Reddit التقنية. وشارك العديد من المستخدمين تجارب سابقة كادت تتسبب في مشاكل برمجية معقدة عندما حاول وكيل الذكاء الاصطناعي البحث عن اعتمادات إضافية، فقام بكتابة ملفات اختبارية داخل المجلد الرئيسي للمستخدم (Home Directory) بدلاً من مسار العمل المحدد.
ويرى خبراء أمن المعلومات أن توفير حواجز حماية مبنية داخل صلب الأداة هو الخطوة الضرورية لنقل البرمجة بمساعدة الذكاء الاصطناعي من مرحلة التجارب الفردية إلى المشاريع المؤسسية الحساسة، خاصة في ظل النمو المتسارع الذي تشهده منتجات Anthropic كما فصلنا في مقالنا السابق حول توسع شركة Anthropic وتطور نماذج Claude البرمجية.
مقارنة سريعة: كيف تضمن الأدوات المنافسة عزلة مساحة العمل؟
تتعامل منصات التطوير المختلفة مع أمان المسارات بأساليب متباينة تلائم بنيتها التقنية:
- Google Antigravity: تطبق قيود وصول صارمة تمنع الوكلاء من الوصول غير المصرح به للملفات الخارجية، وتتيح إنشاء مساحات عمل فرعية منعزلة تماماً (Workspaces) لكل مهمة برمجية.
- OpenAI Codex: ينفذ المهام المستقلة داخل حاويات سحابية منعزلة مسبقة الإعداد (Sandboxed Cloud Environments)، مما يفصل بيئة التنفيذ كلياً عن جهاز المطور المحلي.
- Claude Code: تميزت بنقل معايير الحماية المؤسسية مباشرة إلى الطرفية المحلية (CLI)، مانحة المبرمج تحكماً دقيقاً في المسارات المصرح بها دون مغادرة بيئة العمل المعتادة.
خطوات تفعيل حماية المسارات في مشروعك اليوم
لتفعيل هذه الميزة وحماية بيئتك البرمجية، يمكنك إضافة التكوين التالي إلى ملف إعدادات المشروع .claude/settings.json أو الإعدادات العامة للمستخدم:
{
  "permissions": {
    "blockWritesOutsideWorkingDirectories": true
  }
}
وفي حال تطلب مشروعك الوصول إلى مستودع إضافي أو مكتبة شفرات خارجية بشكل مشروع، يمكنك استخدام الأمر /add-dir داخل الجلسة، أو تعريف المسار صراحة ضمن قائمة permissions.additionalDirectories، مما يمنحك مرونة كاملة مع الحفاظ على الأمان التام، وهو ما توضحه تفاصيل التوثيق المتاحة عبر مستودعات Anthropic البرمجية الرسمية.
خلاصة عملية
يعكس تعزيز أمان Claude Code عبر ميزة حظر الكتابة خارج مسارات العمل نضوجاً حقيقياً في أدوات المطورين الذكية. لم يعد المعيار يقتصر على قدرة النموذج على كتابة كود سليم وسريع، بل أصبح الأمان وتأمين بيئة العمل هو الفيصل في اختيار الأداة المعتمدة للإنتاج اليومي.
[…] مع ما شهدته الساحة مؤخراً من تعزيزات أمنية مماثلة، مثل ضوابط أمان أداة Claude Code لعزل مسارات العمل البرمجية التي تمنح المطورين مزيداً من الطمأنينة أثناء بناء […]
[…] […]